
კიბერშეტევის შედეგად, რომელიც, სავარაუდოდ, ხელოვნური ინტელექტის დახმარებით განხორციელდა, დაახლოებით 750 000 მოლდოველის პერსონალური მონაცემები იქნა მოპოვებული.
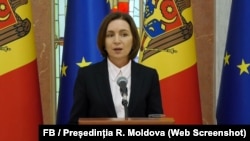
29 ოქტომბერს სანდუს ადმინისტრაციამ განაცხადა, რომ შეხვედრა „უახლოეს დღეებში“ გაიმართება, რათა შეფასდეს თავდასხმა და განისაზღვროს საპასუხო ზომები.
ერთი დღით ადრე, პრემიერმინისტრმა ვასილე ტოფანმა მთავრობის წევრებს აცნობა, რომ არსებობს „უფრო ფართომასშტაბიანი კამპანიის ნიშნები, რომელშიც უცხო სახელმწიფო სუბიექტები მონაწილეობენ“, და რომ გამომძიებლები სწავლობენ „მათ ჩართულობას ბოლოდროინდელ ინციდენტში“. მან არ დააკონკრეტა, თუ რომელი ქვეყნები იყვნენ ეჭვმიტანილი ამ პროცესში მონაწილეობაში.
რამდენიმე ევროპული ქვეყნის წარმომადგენლები უკვე თვეებია აფრთხილებენ საზოგადოებას რუსეთის მხრიდან ჰიბრიდული აქტივობების გაფართოებული კამპანიის შესახებ. ეს გულისხმობს უკრაინის წინააღმდეგ მიმდინარე ომის ფონზე განხორციელებულ მტრულ ქმედებებს, რომლებიც ღია ომის ზღვარს არ სცდება. მათ შორისაა კიბერშეტევები, დივერსიები და მიგრაციის იარაღად გამოყენება.
დასავლეთით - ნატოს წევრ რუმინეთს (რომელთანაც მას მჭიდრო ენობრივი და კულტურული კავშირები აქვს), ხოლო აღმოსავლეთით - ომით გაჩანაგებულ უკრაინას შორის მოქცეული მოლდოვა ცდილობს, თავი დაიცვას მოსკოვის სრულმასშტაბიანი შეჭრის შედეგებისგან.
მოლდოვის ელექტრონული სააგენტოს (AGE) ცნობით, თავდასხმა მიმართული იყო დაახლოებით ერთი მილიონი ადამიანის - ქვეყნის მოსახლეობის თითქმის ნახევრის - წინააღმდეგ.
19-დან 23 ოქტომბრამდე ადგილი ჰქონდა პერსონალურ საიდენტიფიკაციო ნომრებთან (IDNP) დაკავშირებული მონაცემების მოპოვების მცდელობებს.
სააგენტოს ინფორმაციით, უკანონო წვდომის შეზღუდვის მიზნით, ხელისუფლებამ პრევენციული ზომების სახით შეაჩერა 82 ციფრული საჯარო სერვისი და გათიშა 30-ზე მეტი საინფორმაციო სისტემა.
მაკომპრომეტირებელი მონაცემები შესაძლოა მოიცავდეს საიდენტიფიკაციო დეტალებს, როგორიცაა ვინაობა, დაბადების თარიღები და ადგილები, ინფორმაციას ოჯახის უშუალო წევრების შესახებ, ჯანმრთელობის
დაზღვევის სტატუსი და ოჯახის ექიმები, სოციალურ შეღავათები, პენსიებსა და შეზღუდული შესაძლებლობის სტატუსი, მართვის მოწმობის დეტალები და ფოტოსურათები, საკუთრება, ასევე ფინანსურ ინფორმაცია, მათ შორის საბანკო ანგარიშის საერთაშორისო ნომრები (IBAN), საგადასახადო დავალიანებები და გადახდების ისტორია.
AGE-ის განცხადებით, საბანკო ბარათების მონაცემები არ დაზიანებულა და სახელმწიფო რეესტრებში არანაირი უნებართვო ცვლილებები არ გამოვლენილა.
ფორუმი