
დღემდე საქართველოში მხოლოდ ეს ორი შემთხვევა გახმაურდა, თუმცა გლობალურად საზოგადოებრივი ტრანსპორტის სისტემებზე თავდასხმები იშვიათი მოვლენა არ არის: შიდა და გარე აქტორების სამიზნე გამხდარა მართვის სისტემები, ბილეთების გაყიდვის, საინფორმაციო ტაბლოების, კამერების და დისპეტჩერიზაციის ციფრული ქსელები.
ასეთი თავდასხმების შედეგად მონაცემების გაჟონვამ შეიძლება ათასობით ადამიანის პირადი, მათ შორის საბანკო ანგარიშები დააყენოს საფრთხის ქვეშ, მასშტაბური ზიანი მიაყენოს ამა თუ იმ ქვეყნის ეკონომიკას.
ამ სტატიაში, ქართული და საერთაშორისო მაგალითებით ვარკვევთ, რამდენად არის დაცული საზოგადოებრივი ტრანსპორტის მართვის სისტემები - მოქალაქეების როგორც ფიზიკური უსაფრთხოება, ასევე მათი პირადი მონაცემები.
“ვერ გამორთო ეკრანი მძღოლმა და მონიტორს ქურთუკი დააფარა”
31 ოქტომბერს რუსთავის საზოგადოებრივი ტრანსპორტის მგზავრები მოულოდნელად 18+ ჩვენებაზე აღმოჩდნენ. მძღოლმა კადრები რომ ვერ გათიშა, ქურთუკი გადააფარა ეკრანსო, ყვებოდნენ თვითმხილველები. პოსტი სოციალურ მედიაში, რომელზე დაყრდნობითაც ეს შემთხვევა ახალ ამბებში მოხვდა და სადაც ნათქვამი იყო, რომ პორნოგრაფიული კადრები ავტობუსში მყოფმა ბავშვებმაც ნახეს, აღარ იძებნება. რუსთავის მუნიციპალური ტრანსპორტის სამსახურმა განაცხადა, რომ კადრების გავრცელების შემდეგ “მყისიერად მოახდინა რეაგირება” და “ავტობუსებში არსებული ყველა მონიტორი” გათიშა.
რამდენი ავტობუსის რამდენ მონიტორზე, დროის რა მონაკვეთში და რა ხანგრძლივობით გადიოდა პორნოგრაფიული მასალა საზოგადოებრივ ტრანსპორტში, ამ კითხვებზე არც რუსთავის მერიაში გვიპასუხეს და არც შინაგან საქმეთა სამინისტროში.
წყარომ, რომელმაც იცის გამოძიების დეტალები, რადიო თავისუფლებას უთხრა, რომ პორნოგრაფიული შინაარსის კადრები ერთდროულად არაერთ ავტობუსში გაეშვა.
რადიო თავისუფლებას შინაგან საქმეთა სამინისტროში უთხრეს, რომ ავტობუსების მონიტორებზე მოხვედრილი პორნოგრაფიული გამოსახულების წარმომავლობის გასარკვევად კადრებს ექსპერტიზა ჩაუტარდებათ. რა გზით მოიპოვა გამოძიებამ ეს კადრები, ჩვენთვის არ განუმარტავთ.
საკონსტიტუციო სასამართლოს 2022 წლის 4 ნოემბრის გადაწყვეტილებით, სრულწლოვანთა პორნოგრაფიული მასალის გავრცელება თავისთავად აღარ წარმოადგენს სისხლის სამართლის დანაშაულს. სასამართლოში პორნოგრაფიის შესახებ მსჯელობის შემდეგ, სისხლის სამართლის 255-ე მუხლი, რაც პორნოგრაფიული ნაწარმოების ან სხვა საგნის უკანონოდ დამზადება/გასაღებას გულისხმობდა, მხოლოდ არასრულწლოვანებზე დავიწროვდა.
რადიო თავისუფლების წყაროს ცნობით, ერთ-ერთი შემთხვევა, რომელთან ანალოგიასაც შეიძლება სწავლობდეს რუსთავის ავტობუსებში პორნოგრაფიული კადრების გავრცელებაზე დაწყებული გამოძიება, კაიროს ინცინდენტია, თუმცა ამ ორ შემთხვევას შორის კავშირი, ნაკლებ სავარაუდოა.
რა მოხდა კაიროში?
რუსთავის ავტობუსების ეკრანებზე პორნოგრაფიული კადრების გამოჩენამდე ორი დღით ადრე, 29 ოქტომბერს, ეგვიპტის დედალაქის ერთ-ერთ ყველაზე დატვირთული გზატკეცილის ბილბორდებზე სარეკლამო გამოსახულებების ნაცვლად პორნოგრაფიული გამოსახულება გამოჩნდა - ვიდეოს ქვეშ მითითებული იყო ტელეგრამის არხის მისამართი @LeakersGov.
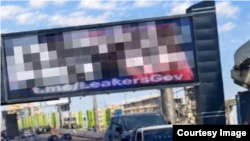
დელიკატური შინაარსის ვიდეოკადრების ბილბორდებიდან გასაქრობად მათი სრულად გათიშვა გახდა საჭირო - ამ დროისთვის უკვე ასობით მძღოლის მიერ გადაღებული კადრები სოციალურ ქსელებში ტრიალებდა კაიროს მისადგომებიდან.
ეგვიპტის შინაგან საქმეთა სამინისტრომ მომხდარი იმ საერთაშორისო კომპანიის ვებსაიტზე კიბერთავდასხმით ახსნა, რომელსაც ეკრანი რეკლამებისთვის ჰქონდა ნაქირავები. მიუხედავად იმისა, რომ არც ბილბორდების დამქირავებელი კომპანიის და არც სავარაუდო კიბერთავდასხმის უკან მდგომი ძალები არ დასახელებულა, ითქვა რომ მსგავი ინცინდენტი “ერთდროულად რამდენიმე სხვა ქვეყანაშიც” მოხდა. ადგილობრივი პრესა წერდა, რომ სექსუალური ხასიათის კადრები ბილბორდებზე გამოჩნდა ერაყში, მალაიზიასა და ბრაზილიაშიც.
30 ოქტომბერს იმ არხზე, რომლის მისამართიც მითითებული იყო ქაიროს ავტომაგისტრალის ბილბორდებზე, დაწერეს: “ეგვიპტე დიქტატურაში ცხოვრობს. მთავრობა რეპრესიებით ცდილობს ხელისუფლების შენარჩუნებას, ხალხი უკეთესი მომავლისთვის იბრძვის. წლები გადის, ადამიანების ცხოვრება არ უმჯობესდება.“
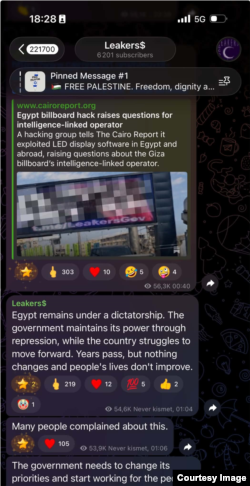
კაიროს ინცინდენტი არა ფორმით, არამედ შინაარსით და სულისკვეთებით თბილისის ავტობუსებში, 2025 წლის იანვარში გაშვებულ აუდიოინსტალაციას უფრო ჰგავს, რომელზეც პასუხისმგებლობა საერთაშორისო ჰაკერულმა ჯგუფმა, Anonymus-მა აიღო:
„ეს გაფრთხილებაა მჩაგვრელებისთვის: თქვენი დანაშაულები, დემოკრატიისა და თქვენი ხალხის წინააღმდეგ, უპასუხოდ არ დარჩება.
ქართველ ხალხს: ადექით, შეეწინააღმდეგეთ და დაიბრუნეთ თქვენი თავისუფლება. მარტო არ ხართ ამ ბრძოლაში. დღეგრძელობა საქართველოს!” - ეს anonymus-ის მიერ X- ზე 2025 წლის იანვარში გამოქვეყნებულია პოსტია
"გამარჯობა, საქართველო" - რა მოხდა თბილისში წელიწადისა და 10 თვის წინ
2025 წლის 24 იანვარს, დილით თბილისის ავტობუსებისა და მიკროავტობუსების გადახდის აპარატები მოულოდნელად ალაპარაკდნენ: "9 აპრილის წამებულთა სულები დაგვცქერიან ჩვენ და ხარობენ ზეციურ ნათელში, რამეთუ აღსრულდა ნება მათი, აღსრულდა ნება ქართველი ერისა, გაუმარჯოს დამოუკიდებელ საქართველოს! გვფარავდეს ღმერთი!“ - საქართველოს პირველი პრეზიდენტის ზვიად გამსახურდიას მიერ 1991 წლის 9 აპრილს, დამოუკიდებლობის აღდგენის დღეს, წარმოთქმული სიტყვა, ზურაბ ჟვანიას საქართველოს პარლამენტის თავმჯდომარეობისას სტრასბურგში ნათქვამი “მე ვარ ქართველი და მაშასადამე ვარ ევროპელი" ევროკავშირის ჰიმნი და საქართველოს და უკრაინის მხარდამჭერილი ლოზუნგები - ჩანაწერები ზოგიერთ სატრანსპორტო საშუალებაში რამდენიმე საათის განმავლობაში ისმოდა. გადახდის აპარატების “გასაჩუმებლად” თბილისის სატრანსპორტო სამსახურს მათი ცენტრალიზებულად გათიშვა მოუწია.
რუსთავის 18+ინციდენტისგან განსხვავებით, აუდიო ინსტალაციის არაავტორიზებული გაშვება თბილისის საზოგადოებრივ ტრანსპორტში 2024 წლის ნოემბერ-დეკემბრის ხალხმრავალი ანტისამთავრობო და პროევროპული სახალხო გამოსვლების ერთგვარი ექო იყო. მასობრივი პროტესტი მაშინ 2024 წლის 28 ნოემბერს ირაკლი კობახიძის მიერ ევროინტეგრაციის პროცესის 2028 წლამდე შეჩერების განცხადებას მოყვა.
Azry რუსთავის და თბილისის ავტობუსების მიღმა
საზოგადოებრივ ტრანსპორტში დამონტაჟებული აპარატების ტექნიკურ მხარდაჭერას როგორც თბილისში, ისე რუსთავში, საქართველოს ბანკის კონტრაქტორი კომპანიები , შპს „მს+“ და შპს „აზრი“ უწევენ. ; “აზრის” ვებსაიტიდან ვიგებთ, რომ ეს კომპანია საქართველოს 30-მდე ქალაქში მართავს საზოგაოდებრივი ტრანსპორტის საინფორმაციო სისტემებს - გადახდის აპარატების და მონიტორების გარდა ტაბლოებს გაჩერებებზე და მობილურ აპლიკაციებს. იგივე კომპანია ემსახურება საქართველოს რკინიგზასაც.
შპს “აზრში” კიბერთავდასხმების წინააღმდეგ უსაფრთხოების მექანიზმებთან დაკავშირებით კითხვებზე წერილობით პასუხებს დაგვპირდნენ. კომპანიის ხელმძღვანელმა, ზურაბ ჯანიაშვილმა სატელეფონო საუბრისას მხოლოდ ის თქვა, რომ ისინი რუსთავის ავტობუსებში მონიტორებს არ მართვენ, მხოლოდ გადახდის აპარატებს უზრუნველყოფენ ტექნიკურად. მის კომპანიაში 9 ნოემბერს გაგზავნილი წერილი ამ სტატიის გამოქვეყნების მომენტისთვის უპასუხოდაა დარჩენილი. კომპანიისგან გვაინტერესებდა, რა სახის უსაფრთხოების მექანიზმები აქვთ ჩადებული კიბერთავდასხმების თავიდან ასაცილებლად და ყოფილა თუ არა მათ პრაქტიკაში თავდასხმები, რომელიც უსაფრთხოების სისტემის ეფექტურ მუშაობას თავიდან აურიდებია.
| გლობალური სტატისტიკის თანახმად, წარმატებული კიბერშეტევების თითქმის უმეტესობა ხდება არა პირდაპირ მსხვერპლი კომპანიის, არამედ მისი მცირე, ნაკლებად დაცული IT-მიმწოდებლის გავლით. მიწოდების ჯაჭვის ან ვენდორის გავლით კიბერშეტევების ორგანიზატოების გამოვლენა რთულია და ამას საშუალოდ 267 დღე სჭირდება. |
2026 წლის მარტში გაეროს კონტრტეროტისტულმა ოფისმა გამოაქვეყნა სახელმძღვანელო, სადაც საზოგადოებრივი ტრანსპორტი, როგორც ციფრულ ინფრასტრუქტურაზე დამოკიდებული სისტემა იმ საფრთხეების ფონზეა განხილული, რაც შეიძლება მას თავდასხმების შემთხვევაში შეექმნას. დუბაის მაგალითზე, სადაც დეტალურად არის გაწერილი სატრანსპორტო ოპერატორის, სახელმწიფო უწყებებსა და ტექნოლოგიურ მიმწოდებლებს შორის პასუხისმგებლობები, გაერო სახელმწიფოს კონტრაქტორი კომპანიების როლზე აკეთებს აქცენტს. ეს საყურადღებოა საქართველოს შემთხვევაში, სადაც ჯერჯერობით ღიად არის დარჩენილი პასუხი კითხვაზე, როგორ არიან დაცული საქართველოს სატარნსპორტო სისტემის პროგრამული უზრუნველყოფის შუამავლები კიბერთავდასხმებისგან.
პროგრამული უზრუნველყოფის მომწოდებლის კრიტიკული როლი 2022 წელს დანიის რკინიგზის შემთხვევამაც აჩვენა. ქვეყნის მასშტაბით მატარებლების მოძრაობა რამდენიმე საათით შეფერხდა არა უშუალოდ სარკინიგზო ინფრასტრუქტურაზე თავდასხმის, არამედ რკინიგზის ოპერატორის IT-მომწოდებელი კომპანიის სისტემაში შეღწევის გამო. თავდამსხმელებმა კრიპტომაინინგის პროგრამული უზრუნველყოფის ინსტალაციით კომპრომეტირება მოახდინეს კომპანიის ნაკლებად დაცული სატესტო გარემოსი, და არა იმ მთავარი სისტემის, სადაც მემანქანეებისთვის განკუთვნილი პროგრამა, „ციფრული ზურგჩანთა“ მუშავდებოდა.
“ციფრული ზუგჩანთა” ზამბარიანი საქაღალდეში ჩაკრული რუკების და ცნობების თანამედროვე ალტერნატივა, iPad-ზე მომუშავე აპლიკაცია იყო, რომლის საშუალებითაც მემანქანეები იღებდნენ ინფორმაციას სარკინიგზო მონაკვეთებზე მოქმედი სიჩქარის შეზღუდვების, სარემონტო სამუშაოებისა და სხვა საოპერაციო საკითხებზე.
მიუხედავად იმისა, რომ თავდასხმა სატესტო გარემოს შეეხო და არა უშუალოდ მოქმედ სარკინიგზო სისტემას, მომწოდებელმა კომპანიამ შესაძლო გავრცელების თავიდან ასაცილებლად სერვერები გათიშა. რკინიგზის მუშაობა ისე შეფერხდა, რომ თავად ჰაკერებს სტრატეგიულ სატრანსპორტო ინფრასტრუქტურაზე თავდასხმა აზრადაც არ გაუვლიათ.

ექსპერტების მოსაზრება - როგორ შეიძლება მომხდარიყო ავტობუსებზე კიბერთავდასხმები
თბილისისა და რუსთავის ავტობუსების ორ, შინაარსით განსხვავებულ ინციდენტს აერთიანებს ის, რომ თავდამსხმელმა სისტემაში იპოვა სუსტი წერტილი, და ის გამოიყენა - ამბობენ კიბერუსაფრთხოების სპეციალისტები. ჩვენ ათამდე ადამიანს ვკითხეთ, როგორ შეიძლება მომხდარიყო ეს კონკრეტული ჰაკერული თავდასხმები.
“როგორ ხდება კი არა, რატომ ხდება, ესაა კითხვა. ხდება იმიტომ, რომ არ არსებობს სახელმწიფო სამსახურებში უსაფრთხოების ერთიანი სტანდარტი და ამ პირობებში ყველაფერი იმდენად დაუცველია, რომ ათასი რამ შეიძლება მოხდეს” - ეუბნება რადიო თავისუფლებას გიორგი მაჩიტიძე, საინფორმაციო ტექნოლოგიების სპეციალისტი. მისი აზრით, საქართველოსნაირ პატარა ქვეყანაში, რომლის შეზღუდულ ეკოსისტემაშიც ისედაც რთულია მაღალი სტანდარტების დანერგვა, დამატებით სირთულეს ქმნის ტექნოლოგიური კომპანიების ბანკებზე “ჩამოკიდება” და მათ ირგვლივ ან მათივე წიაღში განვითარება.
“ჩვენს სფეროში იმას არ განვსჯით ხოლმე, ვის რა შეეშალა, ვმსჯელობთ იმაზე, რა რისკები დაგვრჩა დაუზღვეველი - რისკი ყველგანაა, მთავარია მათ შემცირებაზე მუშაობდე. ვიღაცას დენი რომ დაარტყამს და ელექტრიკოსს ბრალდება ყველაფერი, ეგრეა აქაც - სტანდარტი რომ არ არსებობს, რთულია იმაზე ლაპარაკი, რა (არ_ იყო მოთხოვნილი და რა (არ) გაკეთდა” - ამბობს ის.
ექსპერტებთან საუბრებისას მოვისმინეთ ვერსიაც, რომ შესაძლოა ჰაკერების სამიზნე სულაც არ იყო მაინცდამაინც რუსთავის ავტობუსები, შესაძლოა ისინი სხვადასხვა სისტემაში სუსტ წერტილებს ეძებდნენ და ასე ამ გზით აღმოაჩინეს დაუცველი სისტემა რუსთავში.
საქართველოს კანონმდებლობით კრიტიკული ინფრასტრუქტურის სუბიექტებს მკაცრი კიბერუსაფრთხოების სტანდარტების დაცვა ევალებათ კიბერუსაფრთხოების შესახებ კანონით, თუმცა მუნიციპალური ტრანსპორტის მსგავსი მესამე მხარეზე - „აუტსორსზე“ გაცემული მომსახურება ხშირად რუხ ზონაში რჩება, სადაც კონტრაქტორ კერძო კომპანიებს სახელმწიფოს წინაშე არ აქვთ ისეთივე მკაცრი ციფრული აუდიტის ვალდებულებები, როგორც სახელმწიფო უწყებებს.
„ამ ეტაპზე არსებული ინფორმაციით, შეუძლებელია დაზუსტებით ითქვას, რა გზით განხორციელდა კიბერშეტევა და როგორ მოიპოვეს თავდამსხმელებმა სისტემაზე კონტროლი. ამის დასადგენად აუცილებელია ვიცოდეთ, როგორ არის მოწყობილი ორგანიზაციის IT ინფრასტრუქტურა, რა უსაფრთხოების მექანიზმებია დანერგილი და რა ციფრული კვალი დატოვა ინციდენტმა“, - განმარტავს კიბერუსაფრთხოების სპეციალისტი გიორგი სახოკია და რამდენიმე შესაძლო სცენარზე საუბრობს:
- ადმინისტრატორის ანგარიშის კომპრომეტირება - თავდამსხმელმა შესაძლოა მოიპოვა სისტემის ადმინისტრატორის ავტორიზაციის მონაცემები, მაგალითად, პაროლის მოპარვით, ფიშინგით ან სხვა მეთოდით. ამ შემთხვევაში მას შეეძლო სისტემაში შესვლა ადმინისტრატორის უფლებებით.
- პროგრამული უზრუნველყოფის მოწყვლადობის გამოყენება - შესაძლებელია, თავდამსხმელმა აღმოაჩინა უსაფრთხოების სისუსტე სერვერზე ან მართვის პროგრამაში და მისი გამოყენებით მოიპოვა სისტემაზე არასანქცირებული წვდომა. ასეთი შეტევას ზოგჯერ ადმინისტრატორის პაროლის ცოდნა არც სჭირდება.
- “ინსაიდერის” ჩართულობა - თეორიულად შესაძლებელია, ინციდენტში მონაწილეობდა ადამიანი, რომელსაც სისტემაზე წვდომა უკვე ჰქონდა. თუმცა ამაზე საუბარი მხოლოდ მყარი მტკიცებულებების შემთხვევაშია დასაშვები.
სისტემებს ადვილ სამიზნეებად ზოგჯერ ისეთი ბანალური მიზეზები აქცევს, როგორიცაა მისი განუახლებლობა, მარტივი და ძირითადად უცვლელი პაროლები, მრავალფაქტორიანი ავთენტიფიკაციის არარსებობა, სუსტი კონტროლი იმაზე, ვის აქვს წვდომა სერვერზე და რამდენად ზუსტ კვალს ტოვებს თითო ავტორიზებული მომხმარებელი.
„უნდა შემოწმდეს სერვერის, მართვის პროგრამის, მომხმარებელთა ავტორიზაციისა და ქსელური უსაფრთხოების სისტემების ჩანაწერები. ორგანიზაციაში შესაბამისი ტექნოლოგიების არსებობის შემთხვევაში, გამოძიებისთვის მნიშვნელოვანი შეიძლება იყოს SIEM-ის, PAM-ის, Firewall-ის, WAF-ისა და სხვა უსაფრთხოების სისტემების მონაცემებიც.
ამ ინფორმაციის ანალიზით შესაძლებელია დადგინდეს, რომელი ანგარიშით, როდის და საიდან განხორციელდა სისტემაზე წვდომა, რა მოქმედებები შესრულდა და დაფიქსირდა თუ არა საეჭვო აქტივობის რაიმე ნიშანი.
ასევე მნიშვნელოვანია გაირკვეს, ჰქონდა თუ არა ორგანიზაციას ასეთი მოქმედებების გამოვლენისა და მათზე რეაგირების სათანადო მექანიზმები და რამდენად ეფექტიანად იმუშავა ამ მექანიზმებმა კონკრეტული ინციდენტის დროს” - გვეუბნება გიორგი სახოკია, როცა ვეკითხებით, გამოძიებამ საიდან უნდა დაიწყოს იმის კვლევა, როგორ მოხვდა ავტობუსების მონიტორებზე პორნოგრაფიული კადრები.

გამოძიება - რამდენად მზად არის სისტემა კიბერსაფრთხეების გასამკლავებლად
საქართველოს საგამოძიებო სტრუქტურები კიბერდანაშაულების გამოძიების სირთულეებზე ღიად არასდროს საუბრობენ, თუმცა, ექსპერტები მიუთითებენ, რომ ამ ტიპის დანაშაულების გახსნას შეიძლება პარტნიორებთან გაუარესებული თანამშრომლობა და შეწყვეტილი პროექტებიც ართულებდეს.
4 ნოემბერს გამოქვეყნებულ ევროკომისიის ანგარიშში, სადაც ხაზგასმულია საქართველოს კიბერდანაშაულთან ბრძოლის შესაძლებლობების გასაძლიერებლად შესაბამისი უწყებების თანამშრომლების დამატებითი გადამზადების საჭიროება, მკაფიოდ არის ნათქვამი, რომ შეჩერებულია შსს-ს თანამშრომლობა ევროკავშირის სამართალდამცავი უწყებების მომზადების სააგენტო CEPOL-თან.
2025 წლის ანგარიშში ევროკომისია CEPOL-თან თანამშრომლობას ჯერ კიდევ მოქმედად აღწერდა.
ევროკომისიის ანგარიშში ცალკეა საუბარი კრიტიკული ინფრასტრუქტურის დაცვაზეც. დოკუმენტის თანახმად, საქართველოს კრიტიკული ინფრასტრუქტურა მოწყვლადია, განსაკუთრებით ენერგეტიკის, ტრანსპორტისა და კიბერუსაფრთხოების სექტორებში. ანგარიშში საფრთხეებს შორის დასახელებულია მოძველებული ინფრასტრუქტურა, კიბერსაფრთხეები და გეოპოლიტიკური დაძაბულობა. ევროკომისია ასევე მიუთითებს, რომ საქართველოს ჯერ კიდევ არ აქვს შემუშავებული ფიზიკური კრიტიკული ინფრასტრუქტურის დაცვის შესაბამისი სტრატეგია და სამართლებრივი ჩარჩო.

“მინიმუმ ადამიანების ინფორმირებაა საჭირო, რომ მათი ფინანსები რისკის ქვეშ ან უსაფრთხოდაა” - ასე გამოეხმაურა უსაფრთხოების სპეციალისტი, ანდრო გოცირიძე სოციალურ ქსელებში რუსთავის ავტობუსების ინციდენტს. ის აქცენტს აკეთებდა იმაზე, რომ თავდასხმების მიმართ ადვილად მოწყვლად სისტემაში საფრთხის ქვეშ დგას მგზავრების პერსონალური და მათ შორის, საბანკო ბარათების მონაცემები.
“ადამიანების ერთი ნაწილი არ ფლობს სპეციალურ ბარათს ტრანსპორტისთვის და მგზავრობის საფასურს სახელფასო ბარათით იხდის, ანუ გაჟონვის შემთხვევაში, მთელი ხელფასია რისკის ქვეშ. როგორც წესი, ეს სისტემები ერთმანეთისგან განცალკევებულია, მაგრამ უწესობის მეტი რა გვინახავს ჩვენს ინფრასტრუქტურაზე?“ - ამბობს ის და რისკების დასაზღვევად მოქალაქეებს ურჩევს ტრანსპორტით მგზავრობისა და ონლაინვაჭრობისთვის ცალკე ბარათის გამოყენებას, ზედ განთავსებული მცირე ლიმიტის თანხებით.
2024 წელს ლონდონის სატრანსპორტო სისტემაზე სავარაუდოდ ორი მოზარდის მიერ ორგანიზებული “დახვეწილი და მავნე” კიბერთავდასხმის შემდეგ მოპოვებულ ათ მილიონამდე ადამიანის პირად მონაცემებს შორის დაახლოებით 5 000-ის შემთხვევაში, არსებობდა მათი საბანკო მონაცემების თაღლითური მიზნებით გამოყენების საფრთხეც, იმის მიუხედავად, რომ საკუთრივ საკრედიტო და სადებეტო ბარათების ნომრები არ გამჟღავნებულა. ამ თავდასხმამ სატრანსპორტო კომპანიას მილიონობით ფუნტის ზარალი მიაყენა, მგზავრებს კი რამდენიმე კვირის განმავლობაში შეზღუდული ჰქონდათ ისეთი საბაზისო სერვისები, როგორიცაა რეალურ დროში მოძრაობის განრიგის ნახვა და ციფრული ბილეთების ისტორია.
კვლევები აჩვენებს, რომ ბოლო წლებში კრიტიკული ინფრასტრუქტურის, განსაკუთრებით კი სატრანსპორტო ლოგისტიკისა და მუნიციპალური სერვისების წინააღმდეგ მიმართული კიბერშეტევები წლიურად საშუალოდ 20-30%-ით იზრდება - ევროკავშირის კიბერუსაფრთხოების სააგენტოს უახლესი, 2026 წლის სექტემბერში გამოქვეყნებული ანგარიშის თანახმად, სატრანსპორტო სექტორი ერთ-ერთია ყველაზე ხშირად შეტევად ხუთ კრიტიკულ სექტორს შორის. საკუთრივ საზოგადოებრივი ტრანსპორტის მიმზიდველობას ჰაკერებისთვის კი ქმნის მოძველებული ოპერაციული სისტემებისა და ახალი ციფრული ეკრანების/გადახდის აპარატების ჰიბრიდი.
ევროკავშირის კიბერუსაფრთხოების სააგენტოს მონაცემებით,სატრანსპორტო სექტორზე ჰაკერული თავდასხმების ნახევარზე მეტი (58%) მოდის იდეოლოგიურად მოტივირებულ ჰაკერულ ჯგუფებზე, რომელთა მიზანიც არა იმდენად მონაცემების მოპარვა, არამედ საჯარო პროტესტი, სერვისების შეფერხება და საზოგადოებრივი მღელვარების გამოწვევაა.
კიბერთავდასხმების სასურველი გზავნილების გასავრცელებლად გამოყენების ერთ-ერთი გახმაურებული მაგალითია 2024 წლის ოქტომბერში, დიდი ბრიტანეთის 10 მსხვილ რკინიგზის სადგურზე, მათ შორის ლონდონში, მანჩესტერსა და ბირმინგემში, საჯარო Wi-Fi-ის გამოყენებისას მგზავრების გაჯეტებში ანტიმუსლიმური შინაარსის შეტყობინებების გამოჩენა. მაშინ ინტერნეტპროვაიდერმა Telenet-მა განმარტა, რომ მომხმარებლების მთავარი გვერდი ვიღაცამ ავტორიზებული ადმინისტრატორის ანგარიშის გამოყენებით შეცვალა.
სატრანსპორტო სისტემებზე შეტევებს ყოველთვის ანონიმ ჰაკერთა განცხადებები, ხმოვანი ინსტალაცია და პორნოგრაფიული გამოსახულებები არ მოჰყვება - 2025 წლის 23 მარტს უკრაინის სახელმწიფო რკინიგზაზე მასშტაბურმა კიბერშეტევამ, რომლის სამიზნეც მატარებლის ბილეთების ონლაინ შეძენის სისტემის მწყობრიდან გამოყვანა იყო, რამდენიმე დღის განმავლობაში, სისტემის აღდგენამდე, ფაქტობრივად კოლაფსი შექმნა რკინიგზის სადგურებზე.


